随着数字化转型的深入,软件供应链已成为企业业务运转的核心动脉。SolarWinds、Log4j等重大安全事件频发,暴露出软件供应链从开发、交付到运行的全链条脆弱性。在此背景下,ACR(软件供应链安全产品能力)的发布与实践,正为软件服务领域带来一场从被动防御到主动免疫的变革。
一、ACR产品能力发布:全生命周期安全覆盖
ACR并非单一工具,而是一套覆盖软件供应链全生命周期的安全能力框架。其核心能力发布包括:
- SBOM(软件物料清单)自动化生成与管理:支持对源代码、容器镜像、二进制文件等自动生成标准化SBOM,实现组件透明化。结合SCA(软件成分分析),可精准识别开源组件及其依赖关系,并实时关联漏洞库(如CVE、CNVD),快速定位风险。
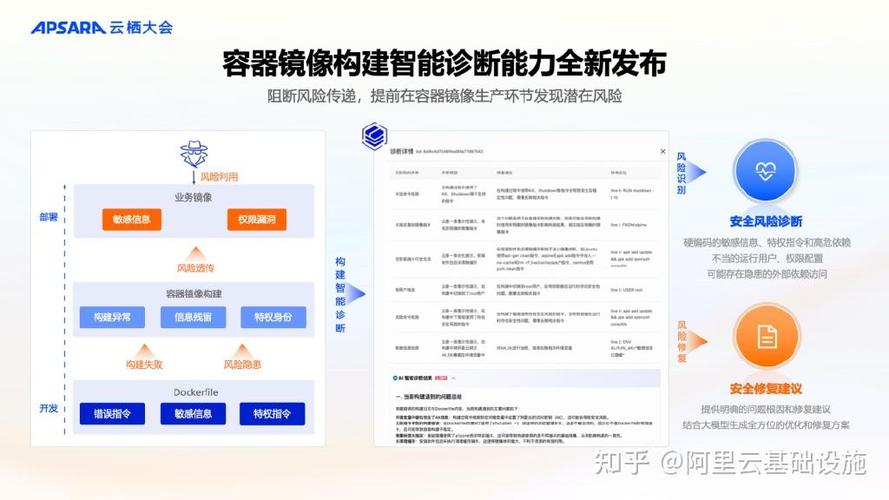
- 代码与构建安全左移:将安全检测嵌入IDE、CI/CD流水线,提供SAST(静态应用安全测试)、DAST(动态应用安全测试)、IAST(交互式应用安全测试)及密钥扫描,在开发阶段阻断高危缺陷。
- 制品安全管理与签名验证:提供私有制品库安全网关,对上传的制品进行病毒扫描、漏洞检测与合规校验。结合Sigstore等签名机制,确保制品从构建到部署的完整性与来源可信。
- 运行时供应链防护:通过eBPF、RASP等技术,实时监控应用运行时行为,检测异常依赖加载、恶意代码注入及零日漏洞利用,形成最后一道防线。
二、软件服务场景下的实践路径
在软件服务(SaaS、PaaS、API服务等)场景中,ACR的落地需结合业务特性,形成可复用的实践模式:
实践一:DevSecOps流水线集成
某金融SaaS服务商将ACR能力嵌入Jenkins流水线,每次代码提交触发SCA与SAST扫描,高危漏洞自动阻断构建。制品发布前强制签名,生产环境仅允许运行已签名镜像,使漏洞逃逸率下降90%。
实践二:多租户软件供应链隔离
针对PaaS平台的多租户特性,ACR实现组件级隔离策略。不同租户的依赖库独立扫描与修复,避免交叉污染。同时提供租户级SBOM报告,满足合规审计需求。
实践三:API服务依赖治理
某API网关服务商利用ACR构建API依赖图谱,发现超过30%的API间接调用了含已知漏洞的第三方库。通过自动化热补丁与虚拟补丁技术,在不修改业务代码的情况下消除风险,保障服务连续性。
实践四:安全应急响应闭环
当Log4j2漏洞爆发时,ACR的SBOM资产库快速定位受影响服务,结合运行时监控确认利用迹象,并通过策略中心一键下发缓解规则。从预警到修复,平均响应时间缩短至30分钟。
三、关键挑战与应对建议
尽管ACR能力显著,但实践中仍面临挑战:
- SBOM准确性:构建环境差异导致SBOM与实际运行组件不一致。建议采用多源生成(源码+镜像+运行时)交叉验证。
- 性能损耗:全量扫描影响构建速度。建议采用增量扫描与缓存机制,平衡安全与效率。
- 组织协同:安全团队与开发团队目标冲突。建议建立安全 Champions 制度,将安全指标纳入DevOps KPI。
四、未来展望
ACR的演进将向智能化、标准化方向发展。AI将用于漏洞优先级预测与自动修复;SBOM格式将遵循SPDX、CycloneDX等国际标准,推动跨企业供应链互信。ACR不仅是安全产品,更是软件服务生态的信任基础设施。
软件供应链安全没有银弹,但ACR提供了一套体系化的能力与实践路径。只有将安全能力无缝融入软件服务的每一环,才能构建真正韧性的数字未来。